La adopción de inteligencia artificial en las empresas empezó, en muchos casos, de manera individual: generar un texto, resumir un documento, analizar información o acelerar alguna tarea puntual.
Pero el escenario cambia cuando la IA deja de ser una herramienta aislada y empieza a integrarse a los sistemas y procesos que sostienen la operación.
Si una solución puede consultar información del ERP, responder a un cliente, procesar un documento o ayudar a interpretar datos del negocio, la conversación ya no puede limitarse a qué es capaz de hacer.
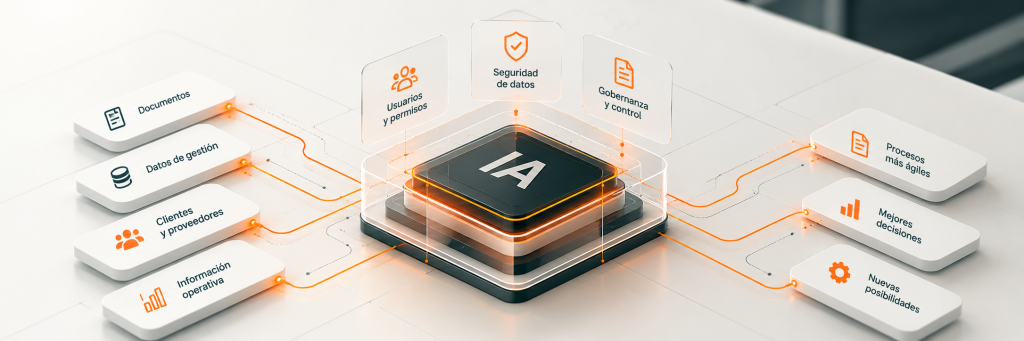
También hay que preguntarse a qué información puede acceder, bajo qué condiciones, quién puede utilizarla, cómo se controlan sus acciones y qué ocurre con los datos durante todo el proceso.
Ahí aparecen dos temas que van a ser cada vez más relevantes para las empresas: seguridad y gobernanza.
Tabla de contenido
Cuanto más cerca está la IA del negocio, mayor es la responsabilidad
No toda aplicación de inteligencia artificial tiene el mismo nivel de riesgo.
Utilizar IA para generar ideas para una presentación es muy diferente de conectarla con información financiera, comercial, logística o administrativa de una empresa.
Cuando la IA comienza a trabajar sobre información real del negocio, la seguridad tiene que formar parte de la solución desde su diseño.
Eso implica pensar, entre otras cosas, qué información necesita realmente cada aplicación, qué usuarios pueden acceder a ella y qué acciones puede realizar el sistema.
Un principio básico cobra especial importancia en este contexto: que técnicamente sea posible acceder a un dato no significa que sea necesario hacerlo.
La gestión de permisos, la autenticación, la protección de información sensible y la trazabilidad pasan a ser parte de la arquitectura de una solución de IA, de la misma manera que lo son en cualquier otro sistema empresarial.
Esto también está presente en los marcos internacionales de gestión de riesgos de inteligencia artificial. El AI Risk Management Framework de NIST plantea que la gestión de riesgos debe acompañar el diseño, desarrollo, implementación y uso de los sistemas de IA, y no aparecer únicamente como un control posterior.
Gobernar la IA no significa frenar la innovación
A veces la palabra gobernanza se asocia con controles, políticas y burocracia.
Pero, aplicada correctamente, cumple una función bastante más práctica: establecer las reglas que permiten incorporar IA de manera consistente y escalar su uso sin perder control.
Una empresa que comienza a sumar distintos casos de uso necesita poder responder preguntas concretas.
¿Quién es responsable de cada solución? ¿Qué fuentes de información puede utilizar? ¿Qué decisiones puede tomar de manera autónoma? ¿Cuáles necesitan validación humana? ¿Cómo se registra lo que hizo? ¿Qué sucede cuando el resultado no es el esperado?
No todas esas respuestas tienen que ser iguales para todas las aplicaciones.
Una consulta informativa puede requerir controles distintos a los de un proceso capaz de modificar información o ejecutar una acción dentro de un sistema.
Gobernar implica justamente poder distinguir esos escenarios y definir el nivel de control adecuado para cada uno.
La norma ISO/IEC 42001 aborda este desafío desde una lógica de sistema de gestión: propone que las organizaciones establezcan procesos para gestionar de manera continua los riesgos y oportunidades vinculados al desarrollo y uso de IA.
La IA también introduce nuevos desafíos de seguridad
Integrar modelos de inteligencia artificial no reemplaza los principios tradicionales de ciberseguridad. Los amplía.
A los controles habituales sobre usuarios, datos, aplicaciones e infraestructura se suman riesgos propios de los sistemas basados en modelos generativos.
Por ejemplo, una aplicación puede recibir instrucciones diseñadas para alterar su comportamiento, exponer información que no debería mostrar o generar una respuesta que luego otro sistema interprete incorrectamente.
OWASP incluye actualmente entre los principales riesgos de las aplicaciones basadas en modelos de lenguaje la inyección de instrucciones —prompt injection— y la divulgación de información sensible.
Esto refuerza una idea importante: un modelo de IA no debería convertirse por sí solo en el mecanismo de seguridad de una aplicación.
Los controles de acceso, las validaciones y las reglas de negocio tienen que existir alrededor del modelo.
La IA puede interpretar una solicitud. La aplicación debe seguir determinando si el usuario está autorizado a acceder a esa información o realizar determinada acción.
De soluciones aisladas a una arquitectura preparada para crecer
Hay otro desafío que aparece a medida que aumenta la adopción.
Si cada nuevo caso de uso de IA se desarrolla como una solución independiente, también empiezan a multiplicarse las integraciones, credenciales, accesos, proveedores, reglas y mecanismos de control.
Lo que funciona bien para un primer proyecto puede volverse difícil de administrar cuando existen diez o veinte aplicaciones diferentes.
Por eso, además de pensar cada caso de uso, las empresas necesitan empezar a pensar en la arquitectura que permitirá incorporar los próximos.
Esta es también una de las ideas detrás de la evolución de NodIA.
El objetivo no es solamente sumar inteligencia artificial a funcionalidades individuales, sino avanzar hacia una integración cada vez más natural con el ERP y con los procesos de gestión, dentro de un entorno seguro y preparado para incorporar nuevas capacidades.
Hoy esa visión ya se refleja en aplicaciones concretas. NodIA Portal integra IA con información del sistema de gestión para automatizar consultas de clientes y proveedores, mientras que NodIA eBox la utiliza para automatizar tareas vinculadas al procesamiento de comprobantes. Nodum también viene avanzando en experiencias de consulta conversacional sobre información del ERP.
Cada nuevo caso abre posibilidades, pero también vuelve más importante contar con criterios comunes para identidad, acceso a datos, trazabilidad, integración y seguridad.
El verdadero desafío no es empezar a usar IA. Es poder escalarla.
En los próximos años probablemente veremos inteligencia artificial integrada en una cantidad cada vez mayor de procesos empresariales.
La pregunta para las organizaciones va a dejar de ser solamente dónde utilizarla.
También deberán definir cómo quieren hacerlo.
Qué información están dispuestas a poner a disposición de cada aplicación. Qué nivel de autonomía consideran adecuado. Qué controles necesitan. Cómo supervisarán los resultados. Y qué arquitectura permitirá incorporar nuevos casos sin multiplicar riesgos y complejidad.
Seguridad y gobernanza pueden parecer inicialmente restricciones frente a la velocidad con la que evoluciona la inteligencia artificial.
En realidad, son parte de lo que permite avanzar con confianza.
Porque cuando la IA empieza a formar parte de los procesos centrales del negocio, innovar no consiste solamente en ampliar lo que la tecnología puede hacer. También implica tener claridad sobre cómo queremos que lo haga.